عالم
فضيحة في أميركا.. اختراق بيانات جميع موظفي «إف بي آي»
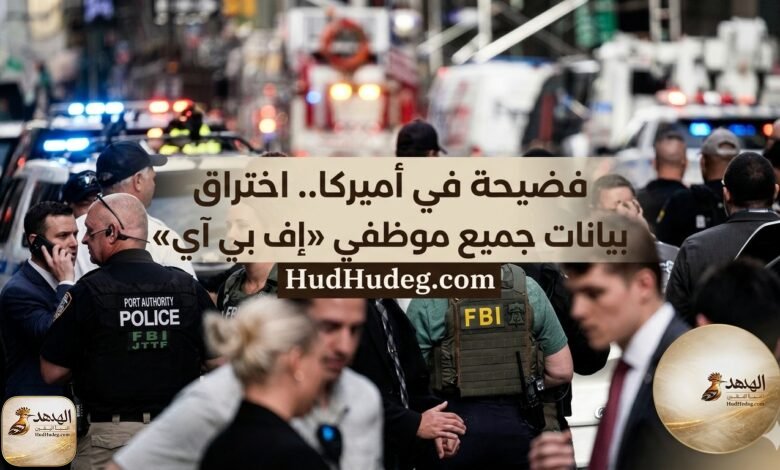
فتح مكتب التحقيقات الفيدرالي الأميركي (FBI) تحقيقا في مزاعم مجموعة القرصنة الإلكترونية «شايني هانترز» (ShinyHunters) اختراق بوابة التوظيف التابعة للمكتب والوصول إلى بيانات حساسة تخص آلاف الموظفين والمتقدمين للعمل، في حادثة قد تثير مخاوف أمنية واستخباراتية، خصوصا إذا ثبت وصول البيانات إلى معلومات تتعلق بمهام موظفين في ملفات شديدة الحساسية.
وقالت المجموعة إنها حصلت على بيانات لنحو 38 ألف شخص، بينهم موظفون حاليون وسابقون ومتقدمون للعمل في المكتب، وزعمت أن المعلومات المسروقة تتضمن الأسماء والوظائف وأرقام الشارات وعناوين المنازل وأرقام الهواتف وبيانات عن الأزواج وأفراد الأسر، إلى جانب معلومات مهنية وطبية. ولم يؤكد المكتب حتى الآن صحة هذه المزاعم أو حجم البيانات التي جرى الوصول إليها.
وأفادت تقارير إعلامية بأن عينات محدودة قدمتها المجموعة لوسائل إعلام تضمنت بيانات تبدو مرتبطة بموظفين حقيقيين في مكتب التحقيقات ووزارة العدل الأميركية، فيما أشارت تقارير أخرى إلى أن بعض البيانات تكشف مجالات عمل محللين وموظفين في ملفات تتعلق بالصين وروسيا وإيران والمراقبة الإلكترونية ومكافحة عصابات المخدرات.
اقرأ أيضا: فتنة بين ميلوني وترامب بسبب التقاط صور تذكارية
ثغرة في نظام «أوراكل»
وبحسب ما أعلنته «شايني هانترز»، فقد استغلت المجموعة ثغرة أمنية غير معروفة سابقا في برنامج Oracle PeopleSoft المستخدم في إدارة الموارد البشرية، عبر بوابة التوظيف التابعة للمكتب، قبل أن تنتقل -بحسب روايتها- إلى أنظمة أخرى وتحصل على ما بين 2 و3 تيرابايت من البيانات. وتشير التقارير إلى أن الأنظمة التي تدعي المجموعة الوصول إليها تشمل الموارد البشرية وخدمات طبية وقواعد بيانات مرتبطة بالمعلومات الجنائية.
ولم تتأكد حتى الآن الرواية الفنية الكاملة للهجوم، إذ قال «إف بي آي» إن نقطة الاختراق لا تزال غير محددة، وما إذا كانت العملية استهدفت أنظمة المكتب مباشرة أو أنظمة تابعة لجهة خارجية تقدم خدمات لبوابة التوظيف. وأكد أنه يجري تحقيقا مكثفا بالتعاون مع مزودي الخدمات المعنيين للحد من أي مخاطر محتملة.
لماذا تمثل البيانات خطرا أمنيا؟
تتجاوز حساسية الواقعة مجرد تسريب معلومات شخصية؛ إذ إن كشف أسماء الموظفين ووظائفهم وعناوينهم وبيانات أقاربهم يمكن أن يساعد جهات معادية أو مجرمين إلكترونيين في تحديد هوية أفراد يعملون في وحدات حساسة، واستهدافهم أو استهداف أسرهم بعمليات احتيال وهندسة اجتماعية أو تهديدات مباشرة.
كما أن ربط البيانات الشخصية بالمهام الوظيفية قد يكشف بصورة غير مباشرة طبيعة بعض العمليات أو المجالات التي يعمل فيها موظفون لا تظهر وظائفهم الحساسة بصورة علنية. وقد أشارت تقارير إلى أن العينة التي جرى الاطلاع عليها تضمنت موظفين مرتبطين بعمليات استخبارات بشرية ومراقبة إلكترونية ووحدات تتعامل مع عمليات سرية.
«شايني هانترز» تنفي أن يكون الهدف ماليا
وفي تطور غير معتاد، قالت المجموعة إن العملية ليست بهدف الحصول على فدية مالية، وإنها تريد من المكتب سحب أو تعديل تحذير أصدره في مايو الماضي بشأن أساليب المجموعة، بعدما اتهمها باستخدام أساليب ابتزاز ومضايقة للضحايا وذويهم، إضافة إلى المبالغة أحيانا في مزاعم امتلاك بيانات حساسة.
وحددت المجموعة مهلة أسبوع للمكتب للاستجابة لمطالبها، مهددة بنشر قواعد البيانات التي تقول إنها استولت عليها إذا لم يستجب. وفي المقابل، حذر «إف بي آي» في تحذيراته السابقة من التعامل مع مطالب المجموعة أو دفع الأموال لها.